
ธนชาตประกันภัย ผ่านการรับรองมาตรฐานระบบการจัดการความมั่นคงปลอดภัยสารสนเทศ ISO 27001 หรือ ISO/IEC 27001:2013 สร้างเกราะป้องกันขั้นสูงสุดให้กับข้อมูลขององค์กรและลูกค้า พร้อมมุ่งมั่นเดินหน้ายกระดับประสิทธิภาพด้านการจัดการข้อมูล ตอกย้ำความมั่นใจในฐานะบริษัทชั้นนำของธุรกิจประกันภัยที่พร้อมรับมือทุกสถานการณ์ในโลกไซเบอร์ได้อย่างทันท่วงที
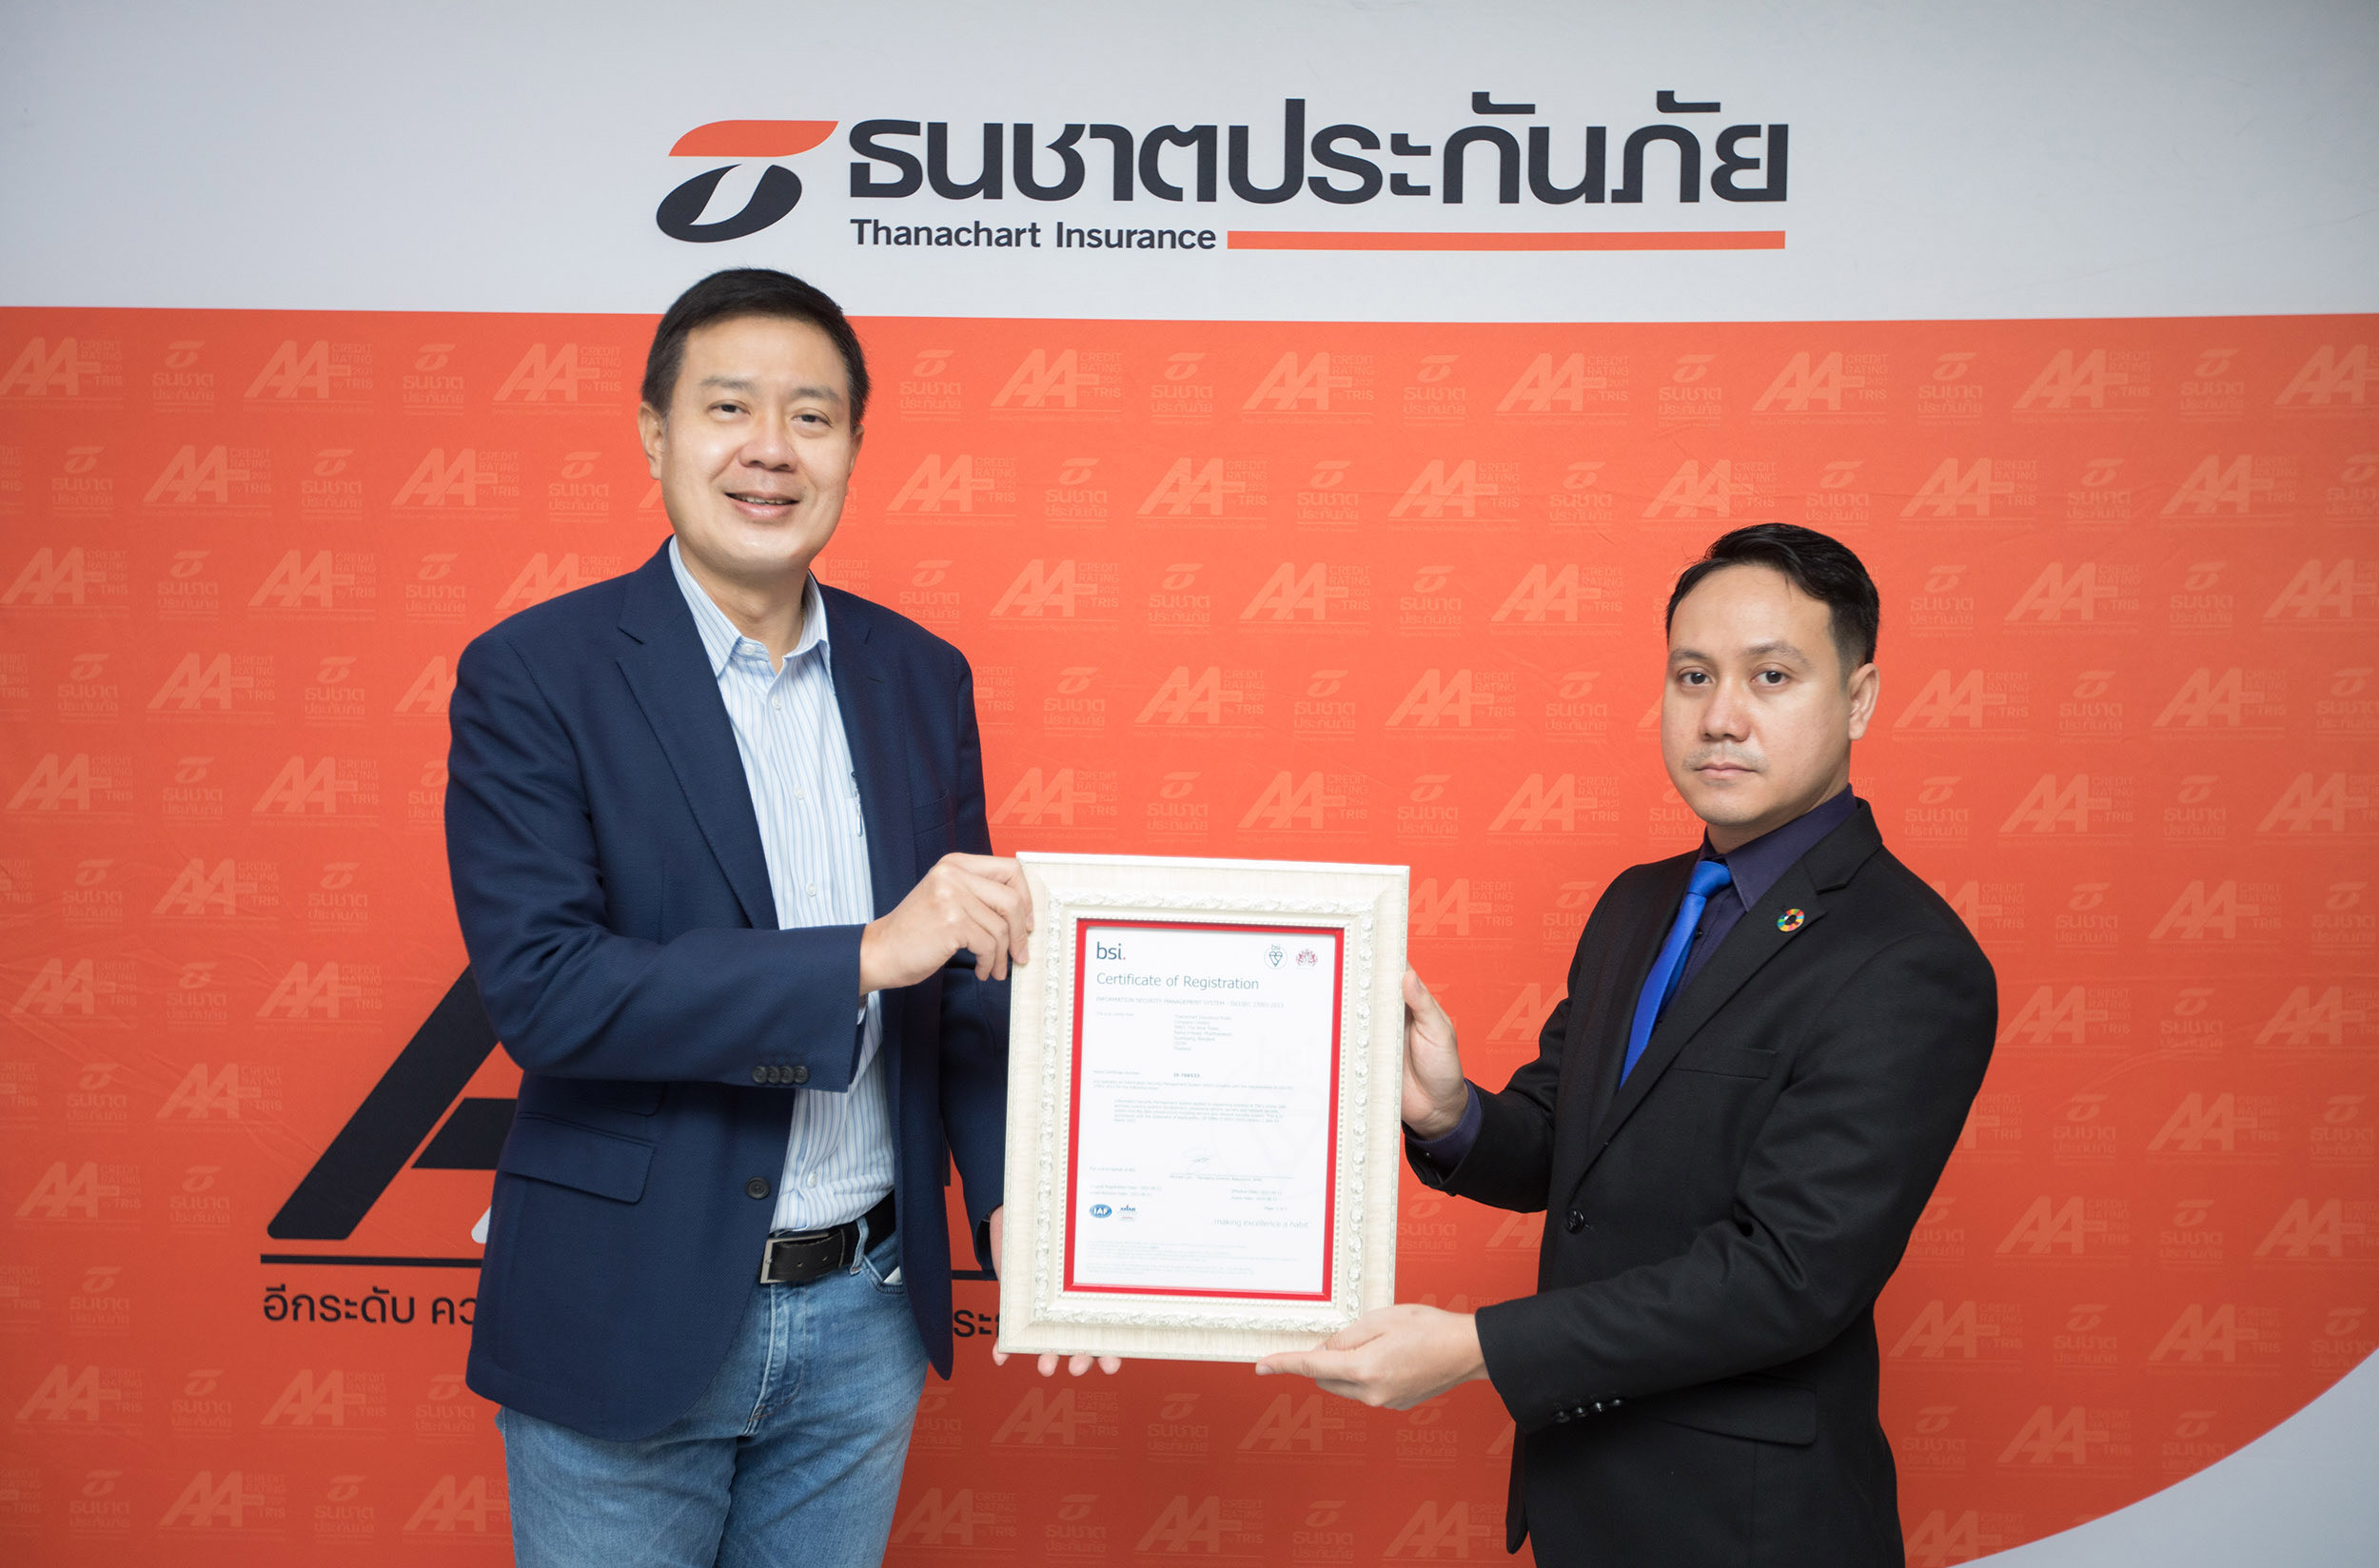
นายพีระพัฒน์ เมฆสิงห์วี ประธานเจ้าหน้าที่บริหาร บมจ.ธนชาตประกันภัย รับมอบใบรับรองมาตรฐาน ISO / IEC 27001: 2013 ด้านระบบจัดการความมั่นคงปลอดภัยของสารสนเทศ จาก นายบุคลากร ใจดี General Manager Sale and Marketing บริษัท บีเอสไอ กรุ๊ป ประเทศไทย จำกัด ซึ่งเป็นสถาบันรับรองมาตรฐานแห่งชาติจากประเทศอังกฤษ พร้อมเปิดเผยว่า มีความภาคภูมิใจอย่างยิ่งที่บริษัทฯ ผ่านการรับรองมาตรฐานระบบจัดการความมั่นคงปลอดภัยสารสนเทศ ซึ่งนอกจากจะสร้างความมั่นใจด้านความปลอดภัยของข้อมูลให้กับลูกค้าแล้ว ยังการันตีว่าบริษัทฯ มีขีดความสามารถระดับสูงสุดที่จะรองรับความเสี่ยงจากภัยคุกคามทางไซเบอร์ และจัดการเหตุการณ์ที่เกี่ยวข้องได้อย่างรวดเร็ว
“ความปลอดภัยของข้อมูลในยุคที่เทคโนโลยีมีบทบาทสำคัญในชีวิตประจำวันของคนส่วนใหญ่ หากเกิดความผิดพลาดขึ้นเพียงเล็กน้อย ก็อาจทำให้เกิดความเสียหายทั้งโดยส่วนตัวและต่อองค์กรได้ ธนชาตประกันภัยให้ความสำคัญต่อข้อมูลของลูกค้า และข้อมูลภายในองค์กรเป็นอย่างมาก และตระหนักถึงความเสี่ยงที่อาจจะเกิดขึ้นต่อข้อมูลทั้งของลูกค้า คู่ค้า และขององค์กร จึงได้ริเริ่มดำเนินการโครงการนี้ ซึ่งใช้หลักการพื้นฐานของความมั่นคงปลอดภัยสารสนเทศ (Information Security) ได้แก่ Confidentiality การรักษาความลับของข้อมูล Integrity ความถูกต้องของข้อมูล และ Availability ความพร้อมใช้งานของข้อมูล หรือที่รวมเรียกสั้นๆว่า CIA รวมถึงมีการนำหลักการ PDCA (Plan- Do -Check- Action) ซึ่งเป็นหลักการสำคัญในการบริหารจัดการที่ใช้กันแพร่หลาย”
สำหรับ ISO / IEC 27001: 2013 เป็นมาตรฐานระบบการจัดการด้านความมั่นคงปลอดภัยทางสารสนเทศ ที่เพิ่มความเชื่อมั่นให้กับประชาชนผู้มาใช้บริการ ด้วยการบริหารจัดการข้อมูลสารสนเทศให้มั่นคงปลอดภัยตามมาตรฐานที่ทั่วโลกให้การยอมรับ ผู้ใช้บริการหรือลูกค้ามั่นใจได้ว่าข้อมูลที่เป็นความลับ จะได้รับการควบคุมดูแลอย่างเหมาะสม ป้องกันข้อมูลรั่วไหล และคงความถูกต้องสมบูรณ์ของข้อมูลไว้อย่างครบถ้วน นอกจากนี้ยังมีการปรับปรุงระบบสารสนเทศอย่างต่อเนื่อง เพื่ออุดช่องโหว่จากภัยคุกคามทางไซเบอร์ที่มีการพัฒนาอยู่ตลอดเวลา…/